
Ağ geçidi yakalama (Interception)
Kullanıcı Wi-Fi ağına bağlandığında DHCP sunucusundan bir yerel IP adresi alır; ancak ağ geçidi (Gateway) internete serbest çıkışa izin vermez.
Havalimanlarında, otellerde veya kafelerde ücretsiz Wi-Fi ağına bağlandığınızda karşınıza çıkan o kimlik doğrulama ekranına teknik olarak Captive Portal (Tutsak Portalı / Karşılama Ekranı) denir. Kullanıcı internete çıkmadan önce bu ekranda oturum açmak, şartları kabul etmek veya SMS kodu girmek zorundadır. Bu rehberde Captive Portal teknolojisinin arkasındaki ağ mimarisini, MikroTik, pfSense ve Firewall cihazlarıyla nasıl çalıştığını inceliyoruz.
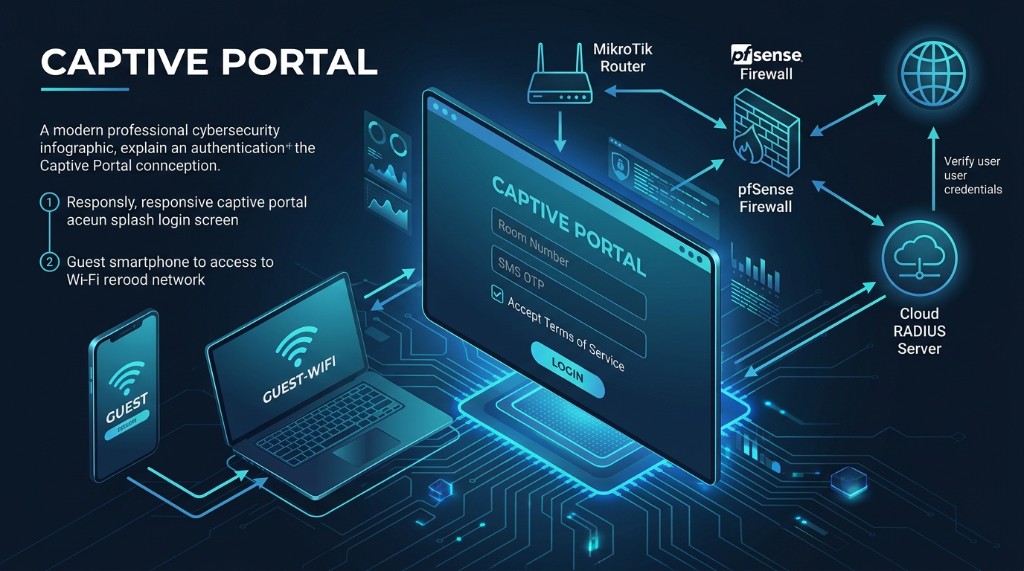
Kullanıcı Wi-Fi ağına bağlandığında DHCP sunucusundan bir yerel IP adresi alır; ancak ağ geçidi (Gateway) internete serbest çıkışa izin vermez.
Tarayıcı herhangi bir siteye gittiğinde router/firewall DNS ve 80/443 isteklerini Captive Portal giriş sayfasına yönlendirir.
iOS, Android ve Windows ağa bağlanır bağlanmaz test sunucularına bakar; internet yoksa “Ağda Oturum Açın” bildirimini otomatik getirir.
Giriş yapmadan erişilebilen istisna IP/domain’ler: otel sitesi, rezervasyon motoru veya banka 3D ödeme sayfaları gibi.
Dahili web portalı sunar; dışarıdan RADIUS ve bulut yönetim paneliyle (Defline Hotspot) birleştiğinde gerçek gücüne ulaşır.
Açık kaynaklı güvenlik duvarında dahili Captive Portal servisi vardır; VLAN ve bant genişliği kurallarıyla yönetilir.
Fortinet (FortiGate), Zyxel USG/ATP, Sophos ve Ruijie gibi kurumsal ağ cihazlarında da Captive Portal senaryoları kurulur.
Telefona gelen tek kullanımlık SMS koduyla giriş; misafir Wi-Fi’sinde en yaygın yöntemdir.
ElektraWeb, Opera, Fidelio üzerinden check-in durumu kontrol edilerek anlık onay verilir.
Yerli misafirlerde TCKN, yabancı misafirlerde pasaport numarası ile kimlik doğrulama senaryoları.
Süreli veya kotalı internet erişim kuponlarıyla kontrollü erişim satışı veya dağıtımı.
Captive Portal sadece güzel bir karşılama ekranı değil; aynı zamanda 5651 yasal mevzuatının temel taşıdır. Ağa kimin girdiğini bilmeden yasal log tutulamaz. Captive Portal sayesinde MAC adresi doğrudan bir kişiyle (telefon veya TCKN) eşleşir; DHCP, NAT ve oturum kayıtları bu kimlikle birleşir.
MikroTik üzerinde yasal log kurulum adımları için MikroTik 5651 Loglama Rehberimize bakın. Genel 5651 özeti: 5651 loglama sayfası.
Cihaz üzerinde HTML düzenleme derdi yok; logo, renk ve dil panelden güncellenir.
Misafirin telefon diline göre otomatik Türkçe, İngilizce, Almanca, Rusça açılma.
Otomatik TÜBİTAK zaman damgalı loglama; 2 yıl bulut arşiv.
Kullanıcı başına queue (hız limitleme); oda / paket / VIP profilleri.
Sunucu ihtiyacı, SSL uyarısı ve ücretli paket satışı.
Hayır. Defline Hotspot bulut mimarisi sayesinde mevcut MikroTik, pfSense veya Zyxel cihazınız doğrudan bulut portalımıza yönlendirilir; ekstra yerel sunucu şart değildir.
Hayır. Defline Hotspot modern CNA protokolü ve SSL terminasyonu kullanarak misafirlere sıfır uyarı hatasıyla temiz bir oturum açma penceresi sunar.
Evet. Kredi kartı veya oda faturasına yansıtarak VIP / hızlı internet satışı gerçekleştirilebilir; paket süre ve kota kuralları panelden yönetilir.
Canlı demoyu inceleyin veya WhatsApp’tan tesisinize özel teklif alın. MikroTik, pfSense ve kurumsal firewall senaryoları desteklenir.
MikroTik hotspot → Otel hotspot → 5651 loglama → Ana sayfa →
Kurulum, demo veya 5651 kayıtları için WhatsApp’tan yazın ya da arayın.
👋 Canlı destek hattımız açık — tesisiniz için hemen yazın, 2 dakikada yanıtlayalım.